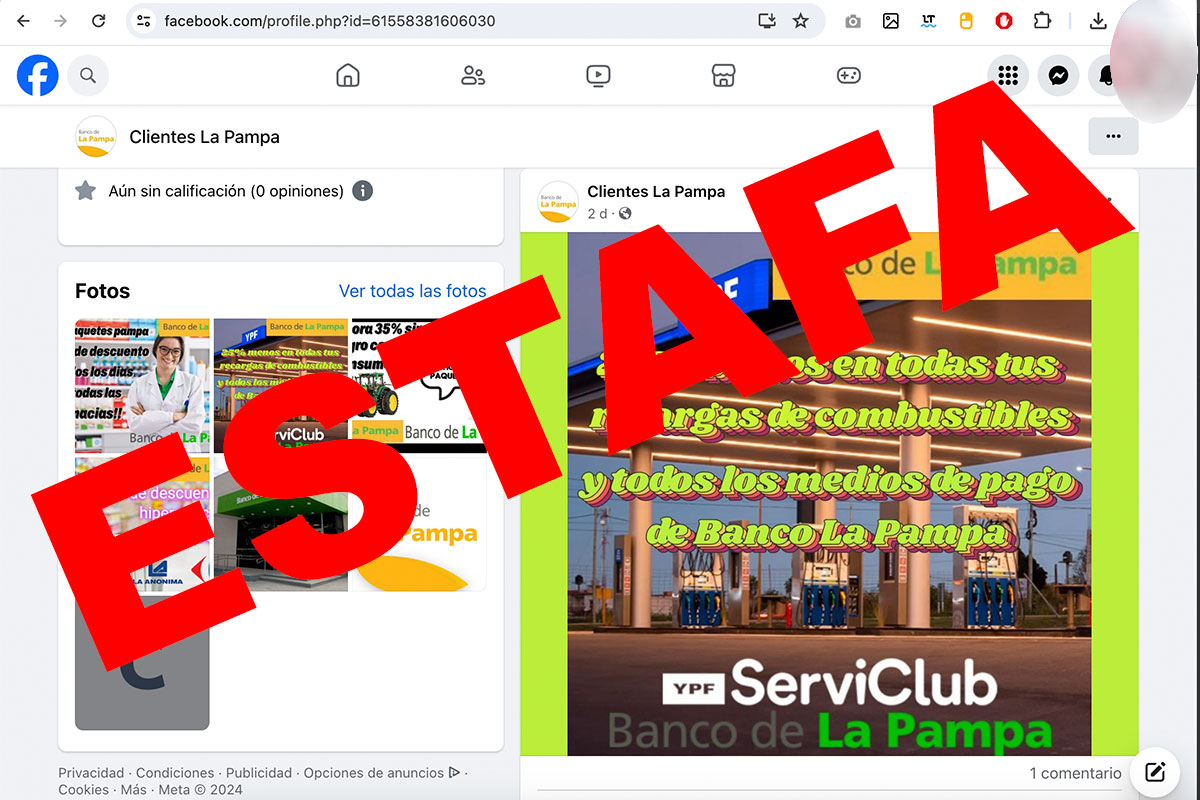
La Cámara de Apelaciones en lo Civil, Comercial, Laboral y de Minería de Santa Rosa confirmó una multa impuesta al Banco de La Pampa por no adoptar mecanismos adecuados para verificar la identidad del usuario y detectar operaciones inusuales ante un caso de estafa mediante la modalidad de phishing.
El caso se originó a partir de la publicación de una computadora a la venta en Facebook por parte de una usuaria. Tras coordinar un supuesto pago a través de WhatsApp y recibir llamadas telefónicas, la vendedora fue inducida a concurrir a un cajero automático para verificar la acreditación del dinero. En ese marco, siguió las indicaciones telefónicas de terceras personas, generó tickets y proporcionó su usuario y clave token. Posteriormente, al no poder ingresar a su cuenta de homebanking, constató en la entidad crediticia que le habían sustraído 2.800.000 pesos mediante tres transferencias.
Frente a este hecho, la Dirección General de Defensa del Consumidor de La Pampa sancionó a la entidad bancaria por infringir cuatro artículos de la Ley 24.240, correspondientes al deber de información, protección al consumidor, cosas y servicios riesgosos y modalidad de prestación de servicios. La institución bancaria apeló la medida bajo el argumento de que las operaciones se ejecutaron con credenciales válidas aportadas voluntariamente por la clienta y que no se demostraron fallas técnicas ni vulneraciones informáticas en sus sistemas.
Al ratificar la sanción, la jueza Carina Ganuza fundamentó que el consentimiento de la consumidora se encontraba viciado por el engaño, por lo cual dicha entrega de datos no exime a la entidad bancaria de su deber objetivo de seguridad. La magistrada remarcó que las transferencias no fueron notificadas a la damnificada, los destinatarios eran ajenos a ella y los movimientos no respondían a su operatoria habitual, sin que el banco adoptara mecanismos suficientes para advertir o retrotraer las maniobras.
Finalmente, el pronunciamiento judicial concluyó que la facilitación de claves por parte del cliente en un contexto de fraude no interrumpe el nexo causal si el perjuicio resultaba evitable con medidas preventivas razonables. En ese sentido, se subrayó la obligación de las entidades de implementar alertas tempranas ante accesos desde dispositivos o ubicaciones no habituales y registros atípicos de fondos en lapsos breves para resguardar la seguridad de las cuentas.
